
アカウント乗っ取りモニタリング
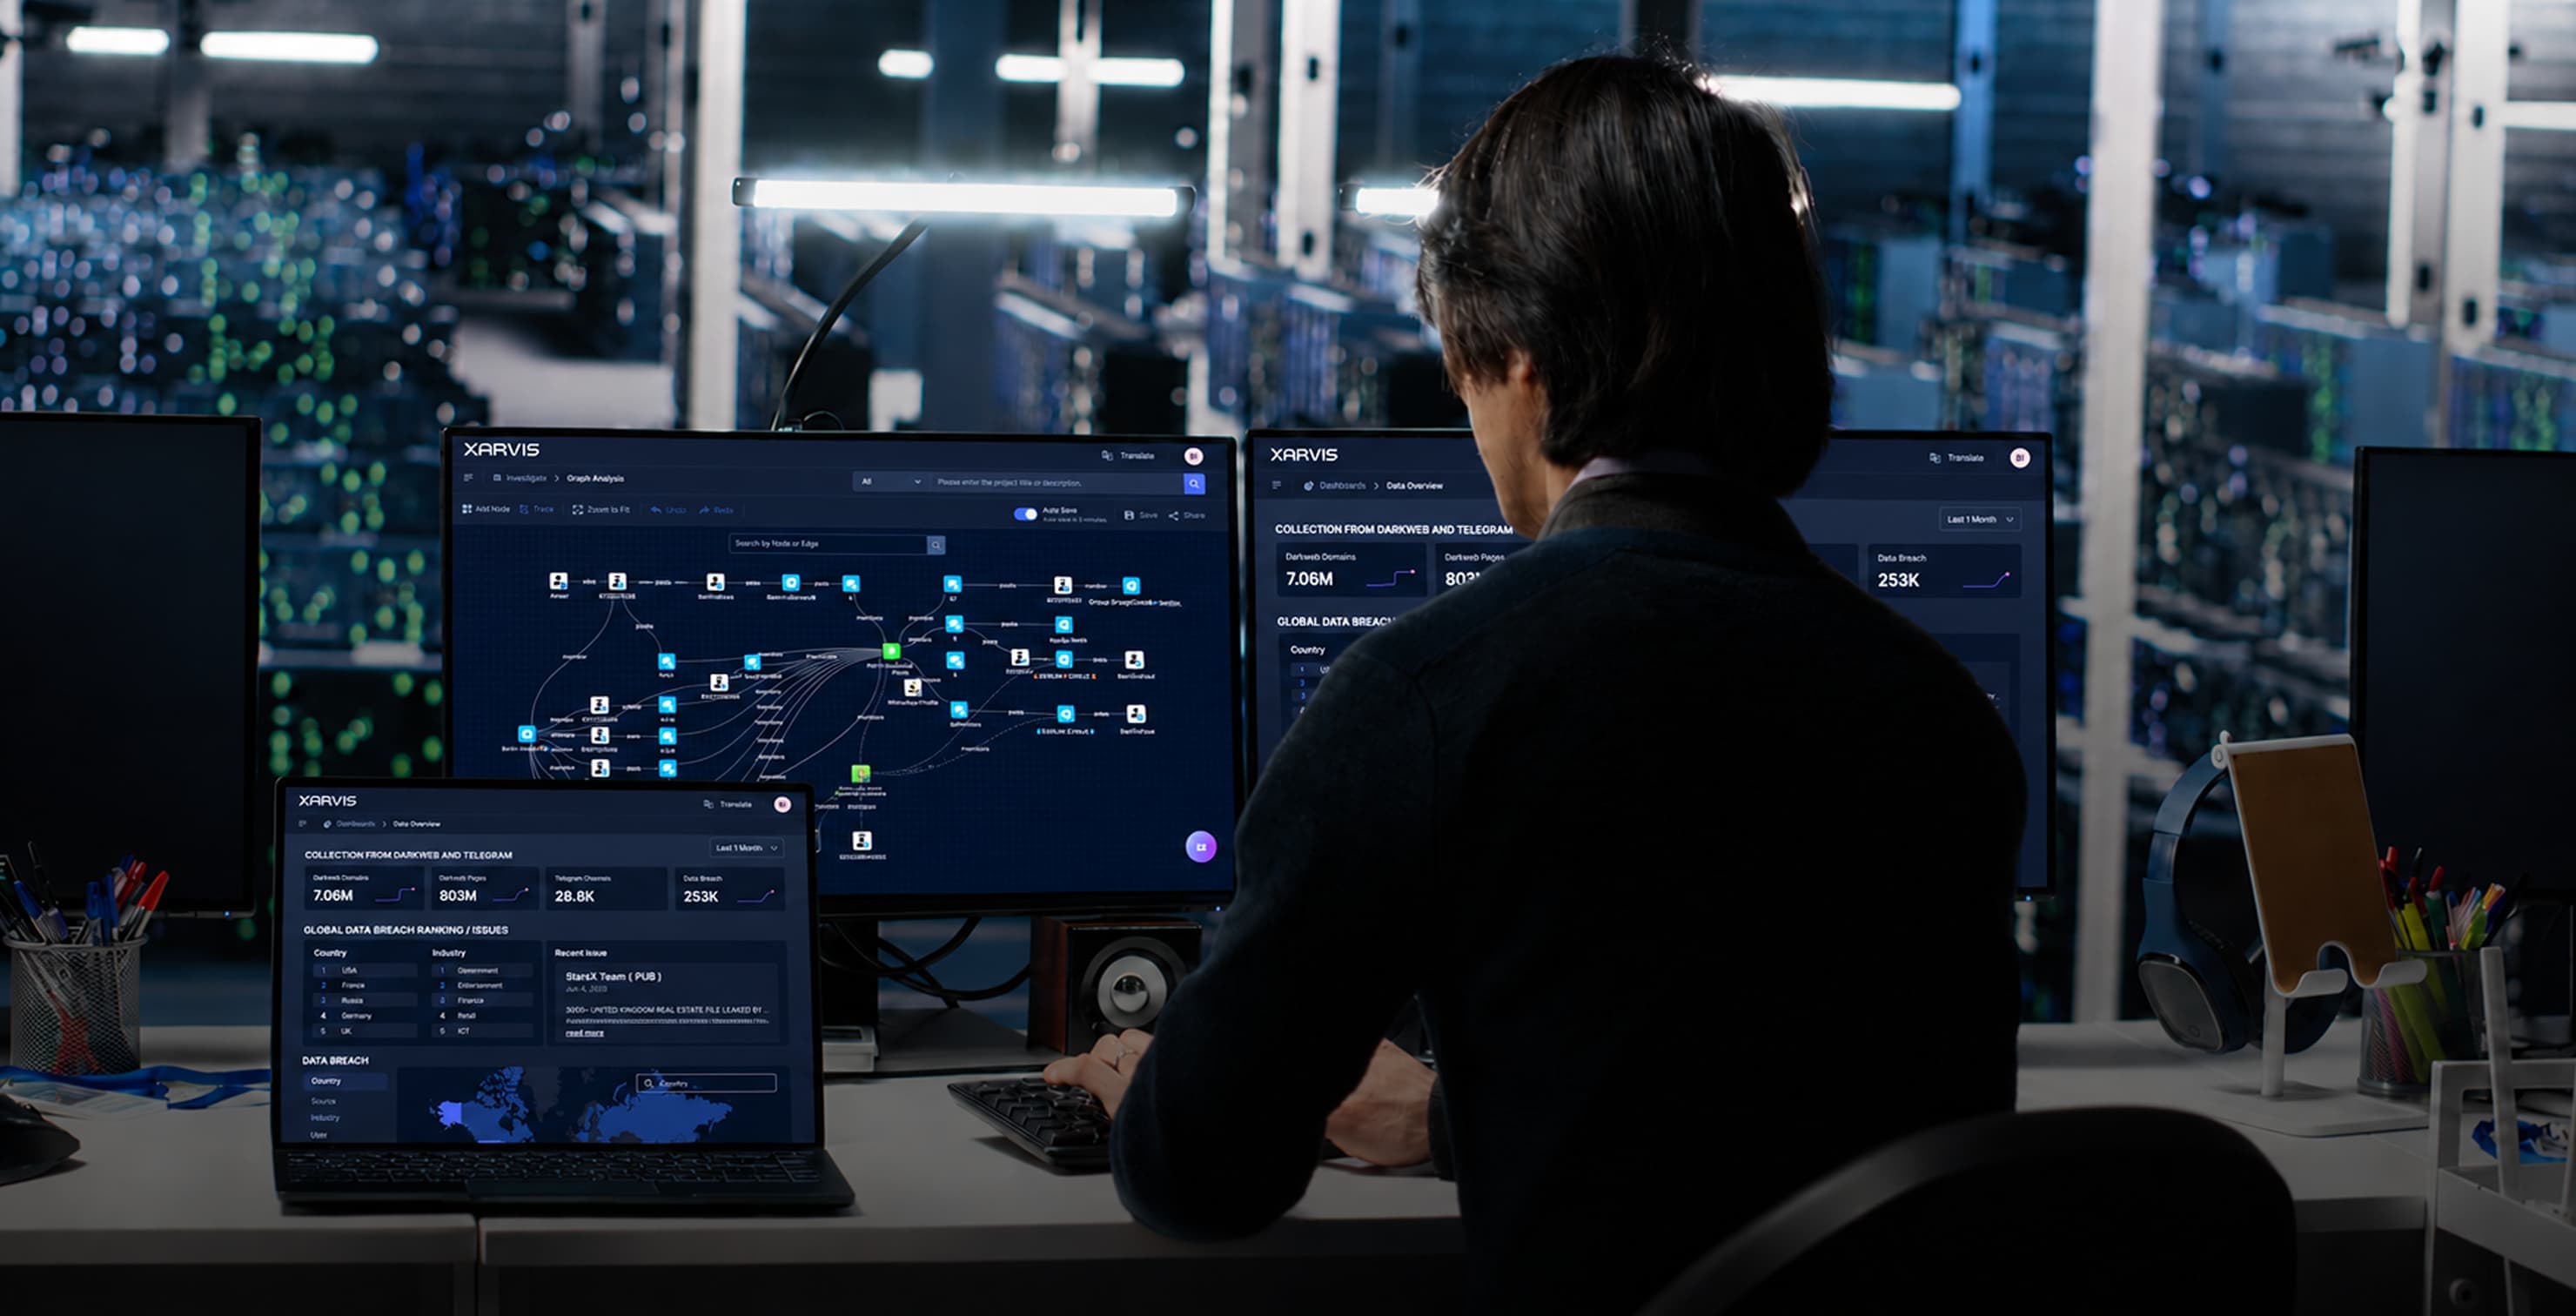
検知を超えて、デジタルレジリエンスへ
アカウントを検知するだけでなく、リスクを理解する
すべてのアカウントに潜むリスクを把握
アカウント乗っ取りモニタリングは、アカウントそのものではなく、実際に悪用される可能性と組織のセキュリティリスクを先回りして特定します。
流出したアカウント 見えない影響
流出したアカウント、把握しにくい実際の影響度
一つのアカウントの乗っ取りがもたらす
影響範囲
- 異常ログインやアカウント乗っ取りは検知できても、攻撃者がその後どのシステムやデータにアクセスし、追加の侵害につながったのかを把握することは容易ではありません。
- 一つのアカウント乗っ取りがシステム全体への侵害の起点となる可能性があるため、アカウントを中心としたアクセス履歴と関連資産を統合的に分析する仕組みが求められます。
コンテキストを欠いたイベントと対応優先順位判断の限界
- 管理者アカウントと一般ユーザーアカウントではリスクレベルが異なるにもかかわらず、多くのセキュリティイベントは同じ基準で処理され、何を優先して対応すべきか判断することが困難です。
- アカウントの権限レベル・データの機密度・業務影響度を総合的に考慮しなければ、実際にリスクの高いアカウント乗っ取りを見逃す可能性があります。
過剰なアラート、遅れる調査対応
- 異常なログイン兆候やユーザー行動に関するアラートは継続的に蓄積されますが、複数システムのログを収集し、手作業で関連分析するには時間と人的リソースに限界があります。
- 複数のデータソースを自動的に関連付け、調査に必要なコンテキストを提供することで、分析時間を短縮し、重要な脅威へ迅速に対応することができます。
アカウント起点で脅威を可視化し、迅速に対応
アカウントを中心とした脅威の可視化・対応体制
アカウント乗っ取り(ATO)モニタリングとは?
アカウント乗っ取り対策とは、乗っ取られたアカウントを起点に、ユーザー行動・ アクセス権限・システム・データ間の関係性を分析し、実際の侵害範囲や活動経路を 特定することで、追加被害を防止する取り組みです。 認証ログ・アクセス履歴・行動データを統合分析し、アカウント乗っ取りの有無を検知する とともに、攻撃者の活動経路や影響範囲を把握することで、優先対応が必要な脅威を 迅速に特定できるよう支援します。
アカウントを中心とした攻撃経路の可視化
アカウントを中心に認証情報とユーザー行動を統合分析し、複数システムにまたがる攻撃者の移動経路や、隠れた追加侵害範囲まで透明性高く可視化します。
関係性に基づく影響度分析
一つのアカウント侵害が組織全体へ拡大することを防ぐため、ユーザー・システム・データ間の関連性を分析し、攻撃拡散の可能性や潜在的な影響を評価します。単一イベントだけでは把握が困難な連鎖的リスクを特定します。
リスクに基づく対応意思決定支援
アカウントの重要度・アクセス権限・データ機密度・業務影響度を総合的に評価し、実際にリスク度の高い事象を優先的に特定します。対応方針を提示することで、限られたセキュリティリソースを重要な脅威へ集中できるよう支援します。
リスクに基づく
アカウント流出インテリジェンス
リスクレベルから、アカウント流出の影響を可視化するインテリジェンス
重要資産を基準とした アカウント流出リスク評価
重要資産と繋がりのある高権限アカウントや主要役職員アカウントは、一般アカウントと比べてより大きなビジネス影響をもたらす可能性があります。 S2Wは、主要資産の分類体系と役職員アカウントのフィルタリングを通じて流出情報を選別し、スティーラー感染情報を組み合わせて提供することで、アカウント流出リスク評価を支援します。
重要資産の優先識別
主要資産と重要役職員アカウントに関連する流出情報を優先的に特定
スティーラー感染の多角的分析
スティーラー感染情報に基づくアカウント流出原因とリスクレベルの分析
対応優先順位の策定
アカウントの重要度と資産価値を考慮した対応優先順位の策定
アカウント流出による連鎖的リスクの事前防御(ATO+DRP)
流出したアカウント情報は、単なる情報露出にとどまらず、実際のアカウント乗っ取りや追加侵害の起点となります。S2Wは、ダークウェブ上の流出情報と内部アカウント情報を関連分析し、アカウントテイクオーバーにつながる可能性を早期に特定するとともに、リスクの高いアカウントを優先的に管理できるよう支援します。
アカウント情報の関連分析
ダークウェブ流出情報と内部アカウント情報の関連分析
侵害可能性の早期識別
アカウント乗っ取りや追加侵害につながる可能性を早期に特定
リスクアカウントの優先管理
権限レベルとビジネス影響度を考慮したリスクアカウントの優先管理
重要資産を基準とした アカウント流出リスク評価
重要資産と繋がりのある高権限アカウントや主要役職員アカウントは、一般アカウントと比べてより大きなビジネス影響をもたらす可能性があります。 S2Wは、主要資産の分類体系と役職員アカウントのフィルタリングを通じて流出情報を選別し、スティーラー感染情報を組み合わせて提供することで、アカウント流出リスク評価を支援します。
重要資産の優先識別
主要資産と重要役職員アカウントに関連する流出情報を優先的に特定
スティーラー感染の多角的分析
スティーラー感染情報に基づくアカウント流出原因とリスクレベルの分析
対応優先順位の策定
アカウントの重要度と資産価値を考慮した対応優先順位の策定
アカウント流出による連鎖的リスクの事前防御(ATO+DRP)
流出したアカウント情報は、単なる情報露出にとどまらず、実際のアカウント乗っ取りや追加侵害の起点となります。S2Wは、ダークウェブ上の流出情報と内部アカウント情報を関連分析し、アカウントテイクオーバーにつながる可能性を早期に特定するとともに、リスクの高いアカウントを優先的に管理できるよう支援します。
アカウント情報の関連分析
ダークウェブ流出情報と内部アカウント情報の関連分析
侵害可能性の早期識別
アカウント乗っ取りや追加侵害につながる可能性を早期に特定
リスクアカウントの優先管理
権限レベルとビジネス影響度を考慮したリスクアカウントの優先管理
1/2


